
República Dominicana. Los códigos QR se han convertido en una herramienta habitual para acceder a información, realizar pagos y consultar servicios digitales. Sin embargo, también están siendo utilizados por ciberdelincuentes para distribuir enlaces maliciosos y robar información personal.
Durante el primer semestre de 2026, los códigos QR estuvieron presentes en alrededor del 11% de los correos electrónicos de phishing analizados por ESET Latinoamérica, según el ESET Threat Report H1 2026.
La modalidad, conocida como quishing, ocupó el séptimo lugar entre las principales amenazas distribuidas por correo electrónico. Estados Unidos, España y México encabezaron las detecciones de esta técnica a nivel mundial, con un 19%, 17% y 6%, respectivamente.
Ante el crecimiento de esta amenaza, el equipo de investigación de ESET explica cómo funcionan estas estafas, cuáles son sus principales riesgos y qué medidas pueden ayudar a prevenirlas.
¿Qué es el quishing y cómo funciona?
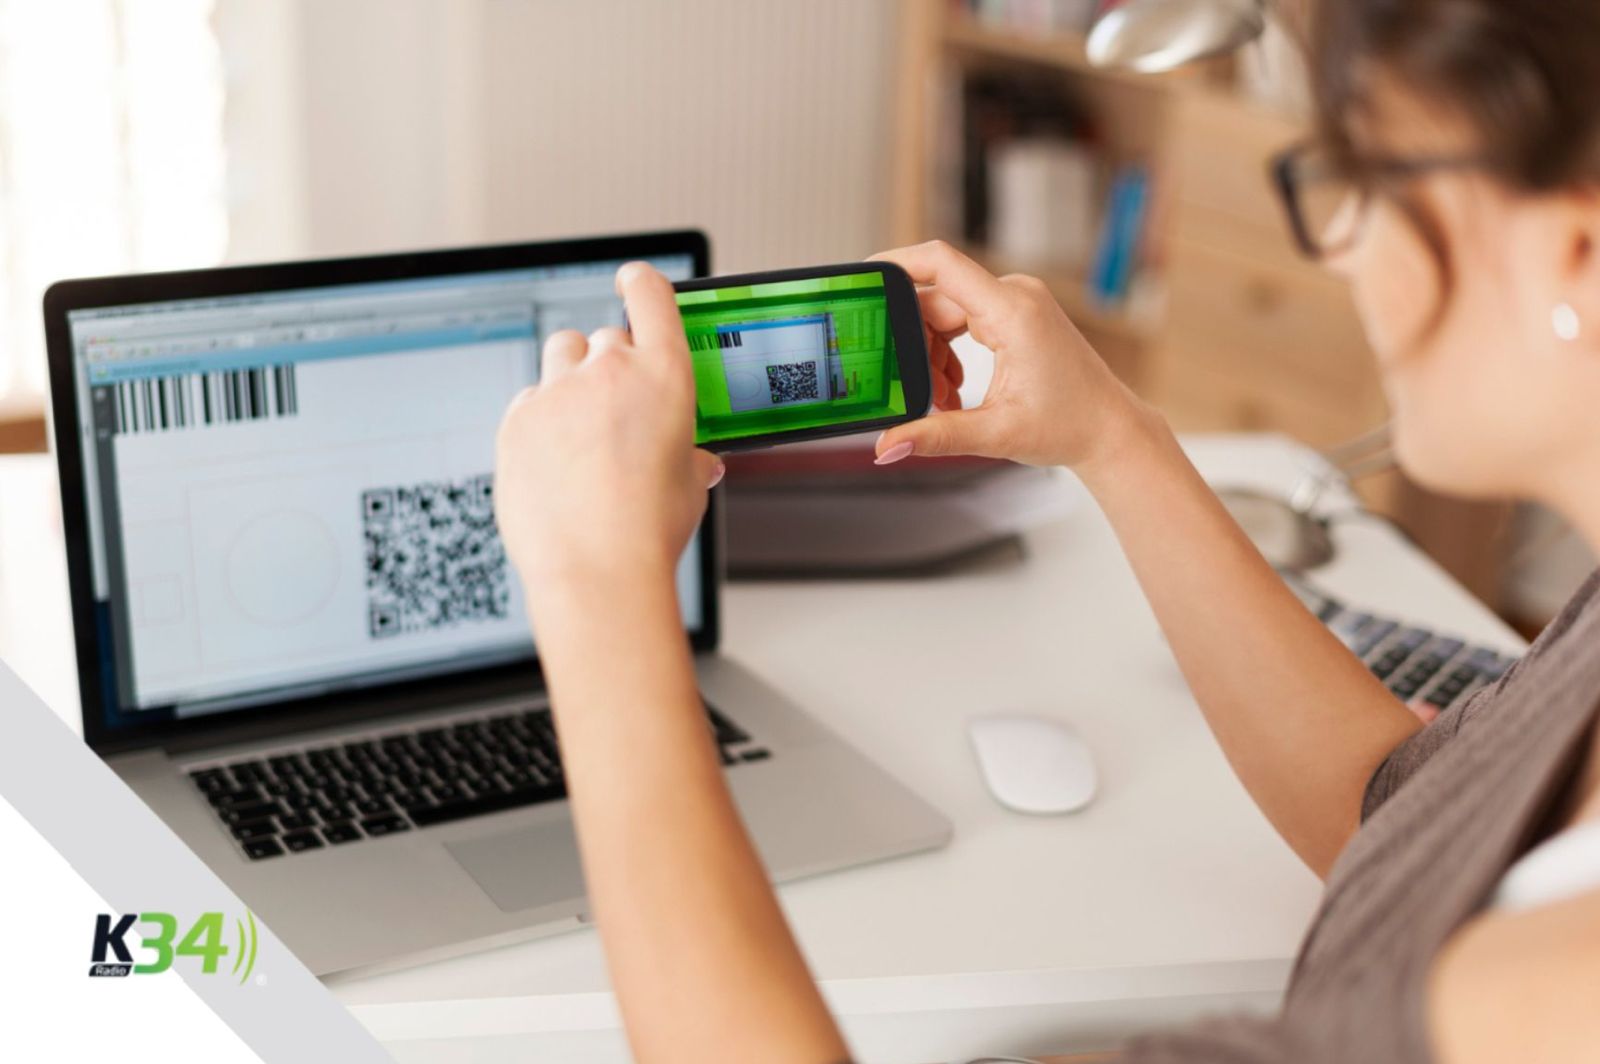
El término quishing surge de la combinación de las palabras QR y phishing. Se trata de una técnica de ingeniería social mediante la cual los atacantes ocultan direcciones maliciosas dentro de códigos QR, en lugar de utilizar enlaces visibles.
Esta modalidad puede presentarse en dos escenarios:
- Digital: el código QR llega mediante un correo electrónico, archivo PDF, mensaje de WhatsApp o SMS, o aparece en un sitio web o perfil de redes sociales.
- Físico: el código está impreso en carteles, folletos, paquetes o documentos. En algunos casos, los delincuentes colocan adhesivos fraudulentos sobre códigos QR legítimos.
Al escanear el código, la víctima puede ser dirigida a una página falsa de inicio de sesión, una pantalla de pago, la descarga de una aplicación maliciosa o una acción dentro de una aplicación legítima.
La principal diferencia respecto al phishing tradicional es que el destino del código QR permanece oculto en un patrón de cuadrados blancos y negros. Aunque algunos lectores permiten visualizar la dirección antes de abrirla, el usuario puede no revisarla y acceder directamente al sitio fraudulento.
Un falso documento de DocuSign como ejemplo
ESET identificó una campaña que utiliza la imagen de DocuSign, una plataforma de firma electrónica ampliamente utilizada por empresas.
El mensaje informa que un documento ha sido completado para revisión y firma. Para continuar, presenta un botón amarillo que invita a escanear un código QR y completar el proceso.
Sin embargo, el botón no dirige a ningún sitio. La única forma de continuar es escanear el código, cuyo destino permanece oculto dentro de la imagen.
Según ESET, DocuSign fue una de las marcas utilizadas por los atacantes en campañas de phishing observadas en América Latina durante el primer semestre de 2026.
Este tipo de engaño puede resultar especialmente efectivo porque utiliza la identidad visual de servicios conocidos y presenta mensajes que parecen formar parte de actividades laborales cotidianas.
¿Qué pueden hacer los ciberdelincuentes con un código QR malicioso?
Una vez que la víctima escanea el código, los atacantes pueden intentar diferentes acciones:
Robo de credenciales: dirigir al usuario a páginas falsas de bancos, servicios de correo electrónico o plataformas corporativas para obtener contraseñas y datos de acceso.
Pagos fraudulentos: abrir pantallas de pago o iniciar operaciones con información precargada. Si el usuario no revisa los datos antes de confirmar, puede terminar enviando dinero a un destinatario no autorizado.
Instalación de aplicaciones maliciosas: conducir a sitios que distribuyen aplicaciones fuera de las tiendas oficiales, con el objetivo de infectar el dispositivo o acceder a información personal.
El riesgo aumenta cuando la interacción pasa de una computadora a un teléfono móvil que no cuenta con las mismas medidas de seguridad.
“Al pedirle a la víctima que escanee un código, el ciberdelincuente traslada la interacción desde un entorno relativamente protegido, como la computadora del trabajo, hacia un teléfono móvil que muchas veces no cuenta con las mismas medidas de seguridad”, explica Jonathan Ramos, investigador de Seguridad Informática de ESET Latinoamérica.
Cómo identificar un código QR sospechoso
ESET comparte algunas señales que pueden ayudar a reconocer un posible intento de fraude:
- El código está pegado encima de otro o presenta señales de manipulación.
- Llega de manera inesperada por correo electrónico, mensaje o mediante un soporte físico.
- Está acompañado de mensajes de urgencia, presión temporal o advertencias alarmistas.
- La dirección web no coincide con el servicio esperado o presenta irregularidades.
- Solicita contraseñas, códigos de verificación o información financiera.
- Pide instalar una aplicación para continuar con el proceso.
Recomendaciones para protegerse del quishing
Para reducir el riesgo de caer en estas estafas, ESET recomienda adoptar las siguientes medidas:
- Revisar la dirección antes de abrirla: si el lector QR muestra la URL de destino, comprobar que corresponda al sitio esperado.
- Utilizar canales oficiales: para consultar facturas, envíos, beneficios o trámites, ingresar directamente al sitio web o utilizar la aplicación oficial.
- Verificar los pagos: revisar cuidadosamente el destinatario, el monto y los datos de la operación antes de confirmar.
- Evitar aplicaciones desconocidas: descargar software únicamente desde las tiendas oficiales.
- Comprobar la información: ante cualquier duda, contactar al servicio correspondiente mediante sus canales oficiales.
- Mantener el dispositivo actualizado: instalar las actualizaciones del sistema operativo y utilizar una solución de seguridad confiable.
El crecimiento del quishing refleja cómo los ciberdelincuentes adaptan técnicas conocidas a los hábitos digitales de los usuarios. A medida que los códigos QR se incorporan a más actividades cotidianas, también aumentan las oportunidades de utilizarlos como vehículo de fraude.
Por ello, la recomendación es mantener una actitud preventiva y verificar siempre el destino de un código antes de interactuar con él.